ISO 22301
Un sismo, un corte de luz, un ciberataque o la falta de un proveedor pueden detener tu empresa. La ISO 22301 te prepara para seguir operando y recuperarte rápido cuando algo sale mal.
Seguir operando cuando algo sale mal
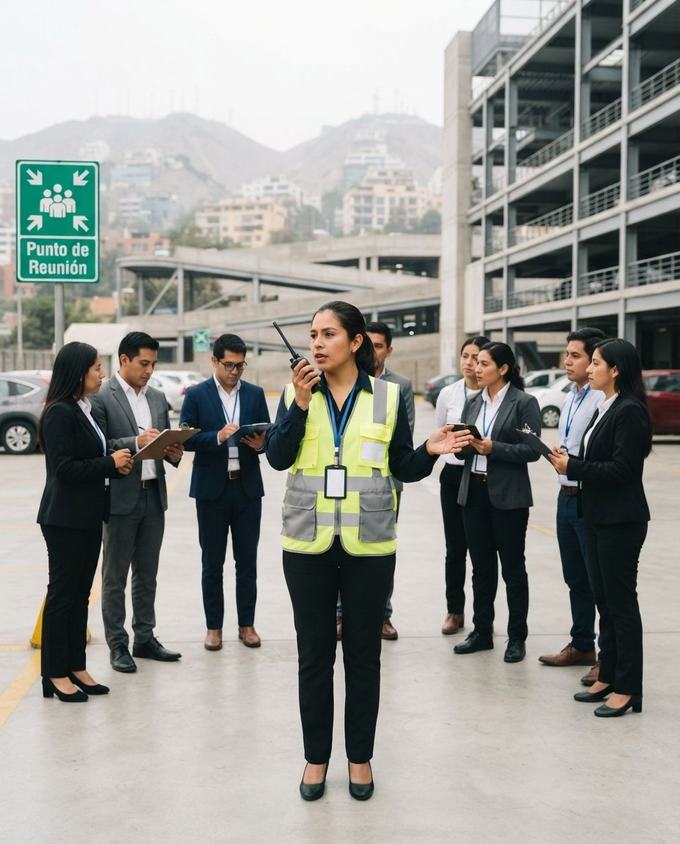
La ISO 22301 pide identificar qué actividades no pueden detenerse, cuánto tiempo aguantas sin ellas, qué riesgos pueden interrumpirlas y qué harás si pasa. Todo eso queda en planes de continuidad que se prueban con simulacros y se mejoran.
- Para bancos, salud, logística, minería, servicios y TI
- Se basa en el análisis de impacto en el negocio (BIA)
- Se certifica con un organismo independiente
La misma estructura que la 9001 y la 27001
Por eso se integra con calidad y seguridad de la información. Lo propio de la 22301 está en el capítulo 8: impacto en el negocio, riesgos, estrategias, planes y ejercicios.
- 4Contexto y alcance de la continuidad
- 5Liderazgo y política
- 6Planificación y objetivos
- 7Apoyo: recursos y comunicación
- 8Operación: BIA, estrategias, planes, ejercicios
- 9Evaluación del desempeño
- 10Mejora
Por qué las empresas la implementan
Menos tiempo detenido
Cada área sabe qué hacer y en qué orden.
Confianza de clientes
Bancos, mineras y grandes empresas la piden a sus proveedores.
Menos pérdidas
Recuperarte rápido cuesta menos que improvisar.
Lo que pide la 22301
Cuatro piezas que sostienen la continuidad.
Impacto en el negocio
Qué actividades son críticas y cuánto pueden esperar.
Riesgos de interrupción
Qué puede detenerlas y con qué probabilidad.
Planes de continuidad
Quién hace qué, con qué recursos y en qué orden.
Ejercicios y pruebas
Simulacros que demuestran que los planes funcionan.
Qué podemos hacer por ti con la 22301
Diagnóstico de continuidad
- Revisión de planes y riesgos actuales
- Brechas frente a la 22301
- Plan de trabajo con plazos y costo
Implementación ISO 22301
- Análisis de impacto y riesgos
- Estrategias y planes de continuidad
- Acompañamiento hasta el certificado
22301 + 27001
- Continuidad y seguridad en un sistema
- Una sola evaluación de riesgos
- Una sola auditoría interna
Simulacro y prueba
- Diseño del escenario
- Conducción del ejercicio
- Informe con mejoras
Cómo lo hacemos
Diagnóstico
Procesos, proveedores, riesgos y planes que ya tienes.
Análisis
Impacto en el negocio, riesgos y estrategias.
Planes
Planes de continuidad, simulacros y Kallpa configurado.
Auditoría
Auditoría interna, revisión por la dirección y certificadora.
Lo que te queda al terminar
- Política y alcance de continuidad
- Análisis de impacto en el negocio (BIA)
- Evaluación de riesgos de interrupción
- Estrategias de continuidad
- Plan de gestión de crisis
- Planes de continuidad por proceso
- Programa de ejercicios y simulacros
- Programa e informe de auditoría interna
- Kallpa configurado y tu equipo capacitado
Lo que más nos preguntan
¿Es lo mismo que un plan de emergencia?
No. El plan de emergencia protege a las personas en el momento; la continuidad asegura que la empresa siga entregando sus productos y servicios después.
¿Sirve para empresas medianas?
Sí. El alcance se ajusta a los procesos que realmente no pueden detenerse.
¿Se integra con la ISO/IEC 27001?
Sí. Comparten estructura, análisis de riesgos y la continuidad de los sistemas de información.
¿Cuánto tiempo toma?
De 5 a 8 meses según el alcance y los planes que ya tengas.
¿Ustedes entregan el certificado?
No. El certificado lo emite un organismo de certificación independiente (por ejemplo SGS, Bureau Veritas, TÜV o AENOR). Nosotros preparamos tu sistema y te acompañamos hasta que lo obtengas.
Intégrala con otras normas
Continuidad, seguridad y servicios.
¿Empezamos con tu diagnóstico?
Revisamos tus procesos críticos y te entregamos un plan con plazos y costo.